主题
安全 / 集群角色
本章面向集群运维人员,页面中的查看与操作针对所选集群,操作结果会影响集群内的工作负载。「集群角色」列出作用于整个集群的权限集合,用于核对角色名称和创建时间,确认跨命名空间或集群级资源的授权来源。
前提条件
- 已登录 Boss 管理侧,并具备「K8S 集群管理」的访问权限。
- 页面顶部已选中目标集群;集群角色为集群级资源,不需要选择命名空间。
界面说明
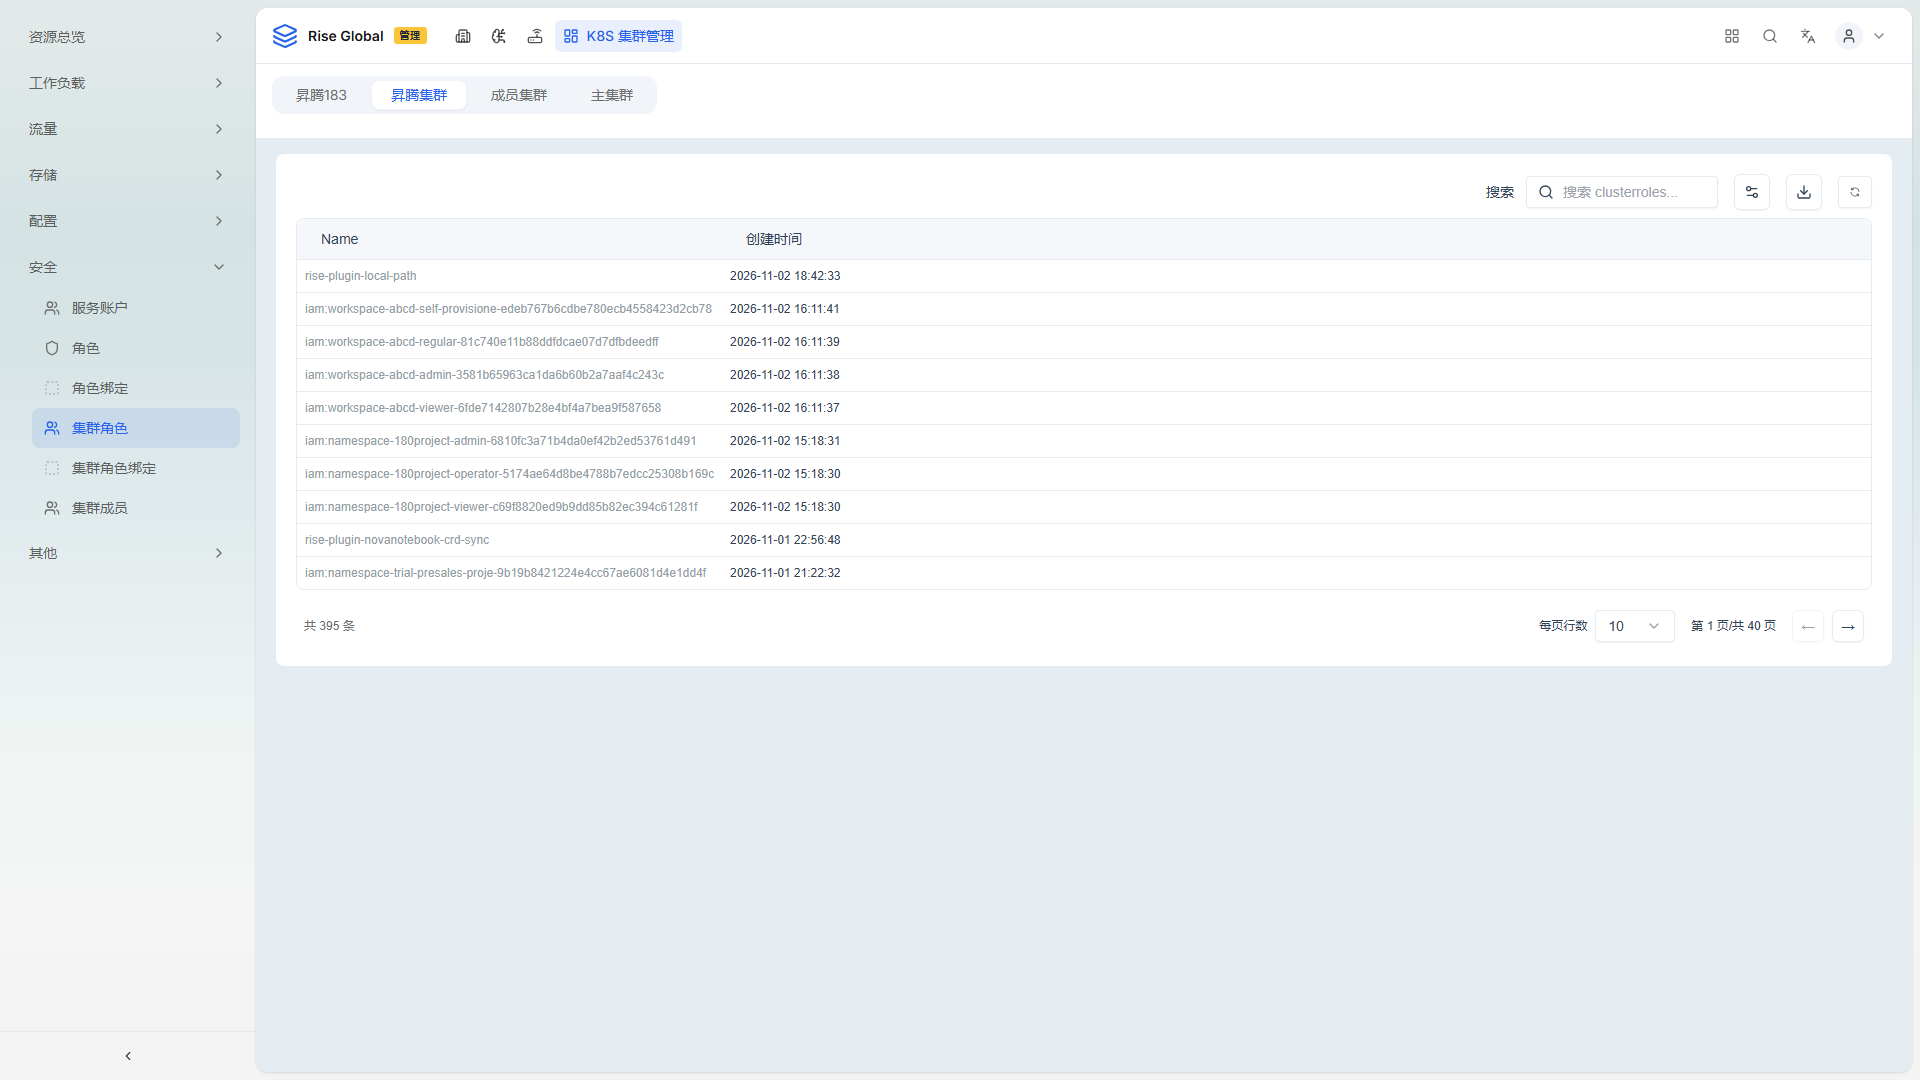
截图采集于 2026-11-02,环境:开发环境。
页面顶部为集群切换区,包含「昇腾183」「昇腾集群」「成员集群」「主集群」,截图中选中「昇腾集群」。筛选栏只有搜索框,占位为「搜索 clusterroles...」,右侧依次为列设置、下载和刷新图标,没有命名空间筛选。列表底部显示「共 395 条」,每页 10 条、共 40 页。
列表字段如下:
| 字段 | 说明 |
|---|---|
| 「Name」 | 集群角色名称,截图为「rise-plugin-local-path」「iam.workspace-abcd-self-provisioner-...」「iam.namespace-180project-admin-...」等。 |
| 「创建时间」 | 创建时间,精确到秒。 |
截图中可见的角色名称带有「iam.workspace-」「iam.namespace-」等前缀,并包含长串标识,核对时应复制完整名称。
操作步骤
- 在左侧导航选择「安全」>「集群角色」。
- 在搜索框输入角色名称关键字,缩小列表结果。
- 记录目标角色的完整名称,再到「集群角色绑定」页面核对绑定关系。
- 需要更新列表时,单击筛选栏最右侧的刷新图标。
结果验证
搜索后列表只保留名称匹配的集群角色,底部总数同步变化;刷新后新增角色按最新结果展示。
注意事项
- 本页没有「命名空间」列,集群角色作用于整个集群;命名空间内的权限在「角色」页面查看。
- 角色名称较长且包含标识后缀,搜索时使用能唯一区分的前缀,复制时避免截断。
- 集群角色只定义权限,实际授权通过「集群角色绑定」完成。
- 列表只展示名称和创建时间,不展示具体权限规则。